Crear una aplicación web no termina cuando la interfaz se ve bien, los botones responden y el despliegue parece funcionar correctamente. En realidad, una parte esencial del desarrollo empieza mucho antes de llegar a producción: definir una estrategia de testing clara, realista y sostenible.
Una buena estrategia de testing no consiste en escribir pruebas porque “hay que tener tests”. Tampoco significa automatizar absolutamente todo ni llenar el proyecto de herramientas difíciles de mantener. La clave está en saber qué probar, cuándo probarlo, con qué nivel de profundidad y con qué objetivo.
En una aplicación web moderna intervienen muchas piezas: componentes de interfaz, llamadas a APIs, formularios, estados de carga, autenticación, permisos, rutas, diseño responsive, accesibilidad, rendimiento y experiencia de usuario. Por eso, improvisar las pruebas suele acabar en dos problemas muy habituales: o se prueba demasiado poco y los errores llegan al usuario final, o se prueba sin criterio y el equipo termina manteniendo una suite lenta, frágil y poco útil.
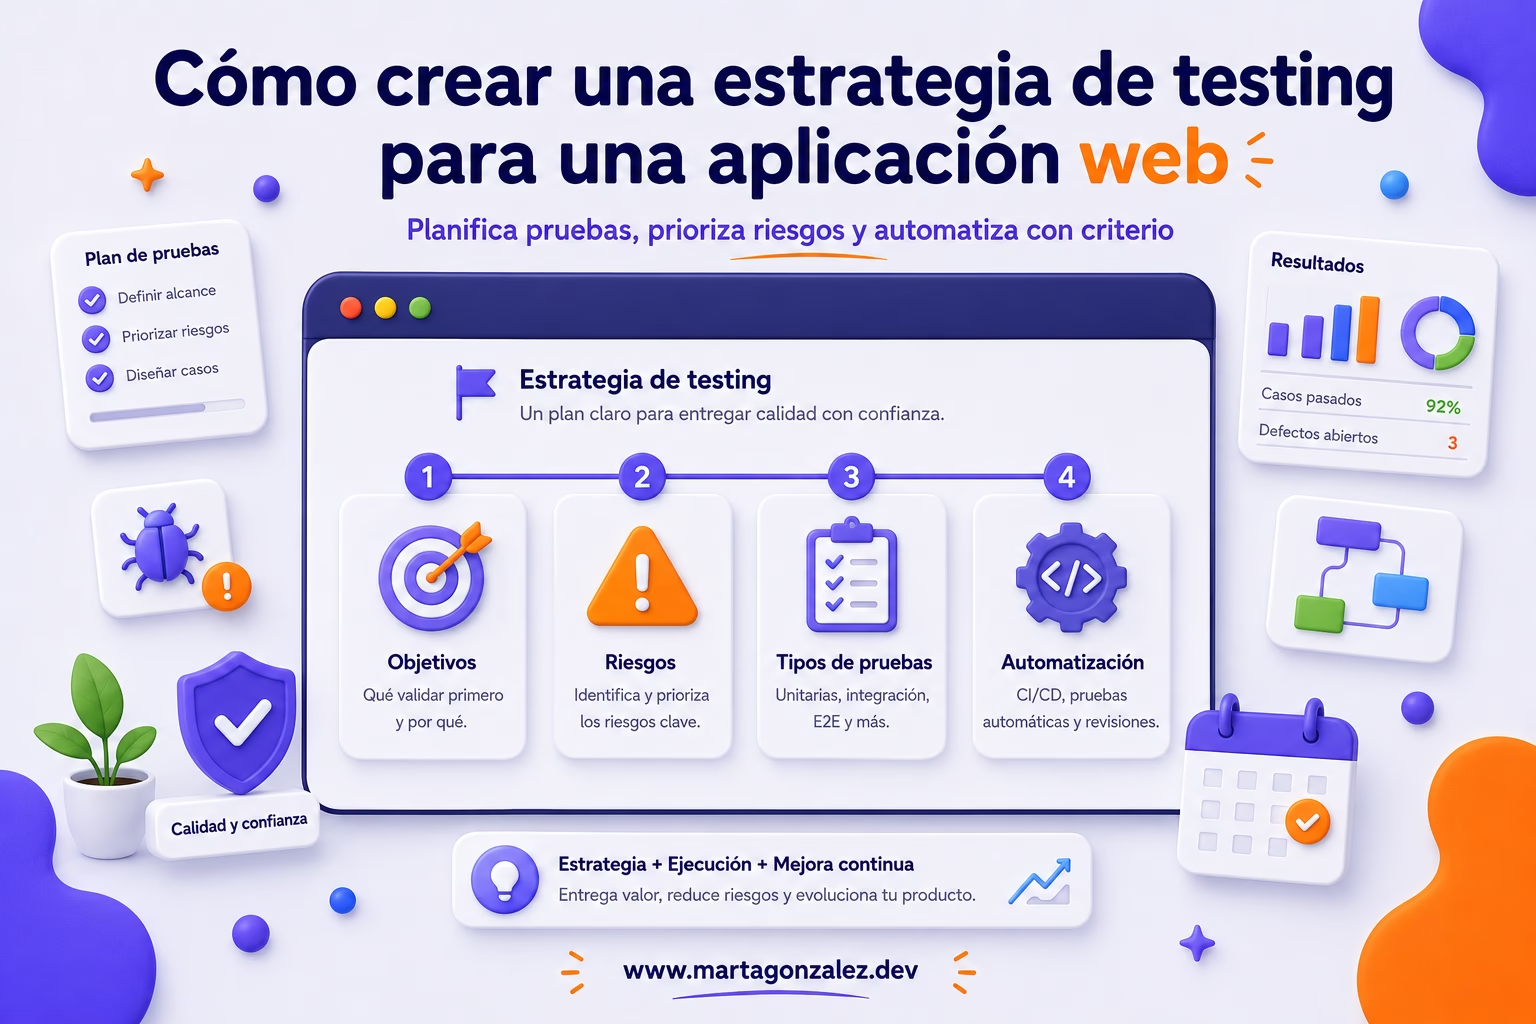
En este artículo vamos a ver cómo crear una estrategia de testing para una aplicación web paso a paso, desde la planificación inicial hasta la automatización, la priorización de riesgos y la mejora continua. La idea es que puedas aplicarlo tanto en un proyecto nuevo como en una aplicación que ya está en marcha.
Qué es una estrategia de testing en una aplicación web
Una estrategia de testing es el marco de trabajo que define cómo se van a organizar las pruebas de una aplicación. Dicho de forma sencilla: es el mapa que ayuda al equipo a decidir qué tipos de pruebas necesita, qué partes son críticas, qué herramientas utilizar y cómo integrar el testing dentro del flujo de desarrollo.
No debe confundirse con una lista de casos de prueba aislados. La estrategia está por encima de eso. Mientras un caso de prueba puede describir una situación concreta, como “el usuario puede iniciar sesión con credenciales válidas”, la estrategia responde preguntas más amplias:
- ¿Qué partes de la aplicación son más importantes?
- ¿Qué riesgos queremos reducir?
- ¿Qué pruebas serán manuales y cuáles automatizadas?
- ¿Quién será responsable de cada tipo de prueba?
- ¿Cuándo se ejecutarán las pruebas?
- ¿Qué criterios debe cumplir una funcionalidad para considerarse lista?
- ¿Cómo se gestionarán los errores encontrados?
Una estrategia de testing bien definida permite que el equipo trabaje con más seguridad, reduzca errores repetitivos y tome mejores decisiones técnicas. Además, ayuda a evitar que las pruebas se conviertan en una tarea de última hora, justo antes de lanzar una nueva versión.
Si estás empezando a ordenar tus conocimientos sobre testing, también puede ayudarte leer esta guía sobre tipos de testing en aplicaciones web, donde se explican las diferencias entre pruebas unitarias, de integración, end to end y otros enfoques habituales.
Diferencia entre estrategia de testing y planificación de pruebas
Aunque están relacionadas, no son exactamente lo mismo. La estrategia de testing define el enfoque general: niveles de prueba, criterios de calidad, herramientas, prioridades y responsabilidades. En cambio, la planificación de pruebas baja ese enfoque a un contexto concreto: una versión, un sprint, una funcionalidad o una entrega.
Por ejemplo, la estrategia puede establecer que todos los formularios críticos deben cubrirse con pruebas unitarias, pruebas de integración y al menos un flujo end to end. La planificación, en cambio, detallará qué formulario se probará esta semana, quién lo hará, con qué datos y antes de qué fecha.
Ambas son necesarias. La estrategia da coherencia; la planificación da ejecución.
Por qué una aplicación web necesita una estrategia de testing
En proyectos pequeños puede parecer tentador probar “sobre la marcha”. Se desarrolla una funcionalidad, se abre el navegador, se hace clic en un par de sitios y, si todo parece funcionar, se da por terminado. Este enfoque puede servir para prototipos rápidos, pero se vuelve peligroso cuando la aplicación crece.
Una aplicación web puede fallar por muchas razones: un cambio en un componente compartido, una validación mal implementada, una API que responde de forma inesperada, una regresión visual, un problema de permisos o una incompatibilidad en determinados navegadores. Sin una estrategia de testing, estos errores suelen detectarse tarde.
El objetivo del testing no es demostrar que una aplicación no tiene errores, porque eso es prácticamente imposible. El objetivo real es aumentar la confianza en el producto, reducir riesgos y detectar problemas importantes lo antes posible.
Beneficios de una estrategia de testing bien planteada
Una estrategia de testing aporta valor tanto al equipo técnico como al negocio. Desde el punto de vista del desarrollo, permite detectar regresiones antes de que lleguen a producción. Desde el punto de vista del usuario, mejora la estabilidad de la aplicación y reduce experiencias frustrantes.
Entre sus beneficios más importantes están:
- Mayor confianza al refactorizar código.
- Reducción de errores repetidos.
- Mejor comunicación entre desarrollo, producto, diseño y QA.
- Entregas más predecibles.
- Menos dependencia de pruebas manuales repetitivas.
- Mayor calidad en funcionalidades críticas.
- Mejor documentación del comportamiento esperado.
Además, una estrategia sólida ayuda a priorizar. No todas las partes de una aplicación necesitan el mismo nivel de cobertura. Un botón decorativo no tiene el mismo impacto que un proceso de pago, un registro de usuario o un panel de administración con datos sensibles.
Paso 1: entender el producto antes de escribir pruebas
Antes de elegir herramientas o escribir el primer test, hay que entender la aplicación. Esto parece obvio, pero muchas estrategias fallan porque se diseñan desde la tecnología y no desde el producto.
Para crear una buena estrategia de testing, conviene empezar respondiendo a estas preguntas:
- ¿Qué problema resuelve la aplicación?
- ¿Quién la utiliza?
- ¿Qué acciones son esenciales para el usuario?
- ¿Qué partes generan ingresos, registros, reservas o conversiones?
- ¿Qué errores serían más graves?
- ¿Qué funcionalidades cambian con más frecuencia?
- ¿Qué dependencias externas pueden fallar?
Este análisis inicial permite identificar los flujos más importantes. Por ejemplo, en una tienda online, el proceso de compra será crítico. En una plataforma educativa, quizá lo sea el acceso a cursos y la reproducción de contenidos. En una aplicación interna, puede ser la gestión de permisos o la generación de informes.
Identificar los flujos críticos de usuario
Los flujos críticos son aquellos recorridos que deben funcionar siempre. Normalmente están relacionados con los objetivos principales del producto.
Algunos ejemplos de flujos críticos en una aplicación web son:
- Registro de usuario.
- Inicio y cierre de sesión.
- Recuperación de contraseña.
- Búsqueda de productos o contenidos.
- Añadir elementos a un carrito.
- Completar una compra.
- Enviar un formulario de contacto.
- Editar datos personales.
- Descargar documentos.
- Acceder a una zona privada.
Estos flujos deberían ocupar un lugar prioritario dentro de la planificación de pruebas. No significa que todo tenga que probarse con el mismo nivel de detalle, pero sí que deben estar cubiertos con una combinación adecuada de pruebas manuales y automatizadas.
Ejemplo práctico de priorización
Imagina una aplicación web de reservas para un centro de actividades. La home puede tener animaciones, una sección de testimonios y una galería visual. Todo eso importa para la experiencia, pero el flujo más crítico probablemente sea este:
- El usuario elige una actividad.
- Selecciona fecha y hora.
- Introduce sus datos.
- Confirma la reserva.
- Recibe una confirmación.
Si ese flujo falla, el negocio pierde reservas. Por tanto, debería tener una cobertura de testing superior a la de otros elementos menos críticos.
Paso 2: definir los objetivos de la estrategia de testing
Una estrategia de testing necesita objetivos concretos. Si el objetivo es simplemente “probar la aplicación”, será difícil medir si la estrategia funciona. En cambio, si se definen objetivos claros, el equipo podrá tomar mejores decisiones.
Algunos objetivos útiles podrían ser:
- Reducir regresiones en funcionalidades críticas.
- Detectar errores antes de llegar a producción.
- Mejorar la confianza en los despliegues.
- Asegurar que los formularios validan correctamente.
- Verificar que los principales flujos de usuario funcionan en distintos navegadores.
- Evitar que los componentes compartidos rompan otras partes de la interfaz.
- Comprobar que la aplicación cumple criterios básicos de accesibilidad.
Estos objetivos deben adaptarse al contexto del proyecto. No es lo mismo una landing page estática que una aplicación SaaS con roles, pagos, paneles de administración y lógica compleja.
Relacionar testing con riesgos reales
Un error común es organizar las pruebas solo por capas técnicas: componentes, servicios, páginas, APIs. Ese enfoque puede ser útil, pero no suficiente. También hay que pensar en riesgos.
Por ejemplo:
- Riesgo funcional: una acción no hace lo que debería.
- Riesgo visual: la interfaz se rompe en móvil.
- Riesgo de accesibilidad: un usuario no puede navegar con teclado.
- Riesgo de seguridad: se muestran datos que no deberían.
- Riesgo de rendimiento: una página tarda demasiado en cargar.
- Riesgo de integración: una API cambia y rompe el flujo.
- Riesgo de regresión: algo que funcionaba deja de funcionar tras un cambio.
Una estrategia madura no intenta cubrir todo con la misma intensidad, sino que asigna más esfuerzo a los riesgos más importantes.
Paso 3: elegir los tipos de testing adecuados
Una aplicación web puede probarse desde diferentes niveles. Cada tipo de prueba responde a una pregunta distinta. La clave está en combinarlos de forma equilibrada.
Para profundizar más en esta distribución, puedes complementar este artículo con la guía sobre la pirámide de testing y cómo organizar las pruebas de una aplicación, ya que ayuda a visualizar qué pruebas conviene automatizar en cada nivel.
Pruebas unitarias
Las pruebas unitarias verifican piezas pequeñas de código de forma aislada. Pueden aplicarse a funciones, utilidades, hooks, validadores o lógica de negocio.
Son útiles cuando queremos comprobar comportamientos concretos y repetibles. Por ejemplo:
- Una función que calcula descuentos.
- Una utilidad que formatea fechas.
- Una validación de formulario.
- Un hook que gestiona un estado concreto.
- Una función que transforma datos recibidos de una API.
Las pruebas unitarias suelen ser rápidas y fáciles de ejecutar, por lo que encajan muy bien en el flujo diario de desarrollo. Sin embargo, no garantizan que toda la aplicación funcione correctamente, porque prueban piezas aisladas.
Una buena estrategia de testing no se apoya solo en pruebas unitarias, pero las utiliza para proteger la lógica más importante. Si quieres aterrizar este concepto desde cero, puedes leer también cómo escribir tu primer test unitario en JavaScript o esta guía sobre testing unitario, qué es, cuándo usarlo y ejemplos prácticos.
Pruebas de integración
Las pruebas de integración comprueban que varias piezas funcionan juntas. En una aplicación web, pueden servir para verificar que un componente se comunica correctamente con un formulario, que una página consume datos simulados o que una interacción cambia el estado esperado.
Por ejemplo, una prueba de integración podría comprobar que, al rellenar un formulario con datos válidos y pulsar enviar, aparece un mensaje de éxito. Aquí ya no se prueba una función aislada, sino una interacción más cercana al comportamiento real.
Este tipo de pruebas suele aportar mucho valor porque se acerca más al uso de la aplicación sin llegar al coste de una prueba end to end completa.
Pruebas end to end
Las pruebas end to end, también llamadas E2E, verifican un flujo completo desde la perspectiva del usuario. Normalmente se ejecutan en un navegador real o en un entorno muy similar al real.
Un test E2E podría comprobar que un usuario puede:
- Entrar en la aplicación.
- Iniciar sesión.
- Ir a una página concreta.
- Completar una acción.
- Ver el resultado esperado.
Estas pruebas son muy valiosas para los flujos críticos, pero también suelen ser más lentas y más sensibles a cambios de entorno. Por eso conviene usarlas con criterio.
No tiene sentido automatizar cada pequeño detalle con E2E. Es mejor reservarlas para los caminos más importantes: registro, login, compra, reserva, envío de formularios, permisos o cualquier proceso que afecte directamente al usuario y al negocio.
Pruebas de accesibilidad
La accesibilidad no debería tratarse como un extra. Una estrategia de testing para una aplicación web debería incluir, al menos, comprobaciones básicas de accesibilidad.
Algunos aspectos importantes son:
- Navegación con teclado.
- Contraste de color suficiente.
- Uso correcto de etiquetas semánticas.
- Textos alternativos en imágenes relevantes.
- Asociación entre labels e inputs.
- Estados de foco visibles.
- Mensajes de error comprensibles.
- Compatibilidad con lectores de pantalla.
Parte de estas comprobaciones puede automatizarse, pero no todo. La accesibilidad también requiere revisión manual, especialmente cuando hablamos de experiencia real de uso.
Pruebas visuales y responsive
En aplicaciones web, la interfaz importa mucho. Una funcionalidad puede estar técnicamente correcta y, aun así, ofrecer una mala experiencia si el diseño se rompe en determinados tamaños de pantalla.
Por eso, la estrategia debería incluir pruebas visuales y responsive. No siempre hace falta una herramienta compleja de regresión visual; a veces basta con una checklist bien definida para revisar vistas clave en móvil, tablet y escritorio.
Conviene prestar atención a:
- Menús móviles.
- Formularios largos.
- Modales.
- Tablas responsive.
- Cards o listados.
- Estados vacíos.
- Mensajes de error.
- Elementos sticky o fixed.
- Componentes con mucho contenido dinámico.
Paso 4: aplicar la pirámide de testing con sentido común
La pirámide de testing es una forma muy útil de visualizar la distribución de pruebas. En la base se sitúan las pruebas más rápidas y numerosas, como las unitarias. En el centro, las pruebas de integración. En la parte superior, las pruebas end to end, que suelen ser menos numerosas pero más representativas del flujo real.
La idea general es sencilla: tener muchas pruebas rápidas que den feedback frecuente y unas pocas pruebas de alto nivel que validen los recorridos críticos.
Sin embargo, la pirámide no debe aplicarse como una norma rígida. En proyectos frontend modernos, a veces las pruebas de integración de componentes aportan más valor que una gran cantidad de tests unitarios demasiado aislados. Lo importante es que la suite sea útil, mantenible y proporcione confianza.
Evitar una estrategia basada solo en cobertura
La cobertura de código puede ser una métrica interesante, pero no debería convertirse en el objetivo principal. Tener un 90% de cobertura no significa necesariamente que la aplicación esté bien probada.
Se puede tener mucha cobertura y, aun así, no comprobar los comportamientos importantes. También se puede tener una cobertura más moderada pero muy bien enfocada en los flujos que realmente importan.
Por eso, en una estrategia de testing conviene medir también:
- Calidad de los casos de prueba.
- Cobertura de flujos críticos.
- Número de regresiones detectadas.
- Tiempo de ejecución de la suite.
- Estabilidad de las pruebas.
- Errores encontrados antes y después de producción.
- Facilidad de mantenimiento.
Paso 5: decidir qué automatizar y qué probar manualmente
Automatizar pruebas tiene muchas ventajas, pero no todo debe automatizarse. Una buena estrategia combina automatización con revisión manual.
La automatización es especialmente útil cuando una prueba:
- Se repite con frecuencia.
- Tiene pasos claros y predecibles.
- Valida una funcionalidad crítica.
- Puede ejecutarse en integración continua.
- Ahorra tiempo al equipo.
- Reduce errores humanos en comprobaciones repetitivas.
En cambio, la revisión manual sigue siendo importante cuando hay que evaluar aspectos más subjetivos o exploratorios, como la claridad de una interfaz, la facilidad de uso, la coherencia visual o ciertos detalles de accesibilidad.
Si trabajas con proyectos modernos basados en Vite, puede resultarte útil revisar también la guía sobre Vitest para proyectos modernos con Vite, especialmente si quieres incorporar pruebas rápidas dentro del flujo de desarrollo frontend.
Testing exploratorio
El testing exploratorio consiste en probar la aplicación de forma activa, buscando comportamientos inesperados. No se basa únicamente en seguir un guion cerrado, sino en observar, investigar y cuestionar.
Es especialmente útil antes de lanzar funcionalidades nuevas, porque permite descubrir errores que no estaban previstos en los casos de prueba iniciales.
Por ejemplo, una persona puede probar qué ocurre si:
- Se envía un formulario con campos vacíos.
- Se pierde la conexión durante una acción.
- Se introduce un texto extremadamente largo.
- Se navega rápidamente entre páginas.
- Se pulsa dos veces un botón de envío.
- Se intenta acceder a una ruta sin permisos.
- Se cambia el tamaño de pantalla durante el uso.
Estas situaciones pueden revelar problemas reales que una prueba automatizada no siempre contempla.
Paso 6: definir entornos, datos y responsabilidades
Una estrategia de testing no solo habla de tipos de pruebas. También debe definir dónde se prueban, con qué datos y quién se encarga de cada parte.
Entornos de prueba
Lo ideal es contar con entornos separados para desarrollo, staging y producción. El entorno de staging debería parecerse lo máximo posible a producción, especialmente en configuración, variables de entorno, servicios externos y permisos.
Si el entorno de pruebas es demasiado distinto al real, los resultados pueden ser engañosos. Una funcionalidad puede funcionar en local y fallar en producción por diferencias de configuración, permisos, datos o integraciones.
Datos de prueba
Los datos de prueba son una parte fundamental de la estrategia. No basta con probar siempre con el mismo usuario feliz y los mismos valores perfectos.
Conviene preparar datos que representen distintos escenarios:
- Usuario nuevo.
- Usuario existente.
- Usuario sin permisos.
- Usuario con datos incompletos.
- Formularios con errores.
- Listados vacíos.
- Listados con muchos elementos.
- Fechas pasadas y futuras.
- Respuestas lentas de API.
- Errores del servidor.
También es importante evitar el uso innecesario de datos personales reales. Siempre que sea posible, los entornos de prueba deberían trabajar con datos ficticios, anonimizados o controlados.
Responsabilidades dentro del equipo
El testing no debería recaer en una sola persona al final del proceso. Una estrategia saludable reparte responsabilidades.
Desarrollo puede encargarse de pruebas unitarias, integración y revisión técnica. QA puede aportar criterios, casos de prueba, testing exploratorio y validación funcional. Producto puede ayudar a definir prioridades y riesgos. Diseño puede revisar coherencia visual y accesibilidad. Y el equipo completo debería compartir una idea común de calidad.
La calidad no se inspecciona solo al final: se construye durante todo el proceso.
Paso 7: integrar el testing en el flujo de desarrollo
Una estrategia de testing funciona mejor cuando está integrada en el día a día. Si las pruebas se ejecutan solo antes de lanzar, llegan tarde. El objetivo es que acompañen al desarrollo desde el inicio.
Algunas prácticas útiles son:
- Escribir criterios de aceptación claros antes de desarrollar.
- Crear pruebas para la lógica crítica desde el principio.
- Ejecutar tests automáticamente en cada pull request.
- Revisar que las nuevas funcionalidades no rompan flujos existentes.
- Incluir checks mínimos antes de hacer merge.
- Mantener una checklist de revisión manual para funcionalidades importantes.
- Revisar los errores encontrados y convertirlos en nuevas pruebas cuando tenga sentido.
La integración continua ayuda mucho en este punto. Permite ejecutar pruebas automáticamente cuando se suben cambios al repositorio. Así, el equipo recibe feedback rápido y puede corregir problemas antes de que se acumulen.
Criterios de entrada y salida
Una estrategia de testing también puede definir criterios de entrada y salida. Los criterios de entrada indican cuándo una funcionalidad está lista para ser probada. Los criterios de salida indican cuándo se considera suficientemente validada.
Por ejemplo, una funcionalidad podría estar lista para pruebas cuando:
- Los criterios de aceptación están definidos.
- La funcionalidad está desplegada en staging.
- No hay errores bloqueantes conocidos.
- Los datos de prueba están disponibles.
- El flujo principal puede ejecutarse de principio a fin.
Y podría considerarse lista para producción cuando:
- Pasan las pruebas automatizadas.
- Se han validado los flujos críticos.
- No hay bugs críticos abiertos.
- Se ha revisado responsive y accesibilidad básica.
- Producto ha validado el comportamiento esperado.
Paso 8: elegir herramientas sin perder el foco
Las herramientas son importantes, pero no deberían ser el punto de partida. Antes de elegir frameworks de testing, conviene definir qué se quiere conseguir.
En aplicaciones web modernas, es habitual encontrar herramientas para:
- Pruebas unitarias.
- Testing de componentes.
- Simulación de eventos de usuario.
- Mocking de APIs.
- Pruebas end to end.
- Regresión visual.
- Accesibilidad.
- Integración continua.
La elección dependerá del stack del proyecto. En un proyecto con React, por ejemplo, puede tener sentido utilizar herramientas orientadas a probar componentes desde el comportamiento del usuario. Para pruebas end to end, se suelen emplear soluciones capaces de ejecutar flujos completos en navegador.
Lo importante es evitar una estrategia guiada por moda. No hace falta usar todas las herramientas disponibles. Es mejor tener pocas herramientas bien integradas que una combinación enorme que nadie mantiene.
Si tu proyecto utiliza TypeScript, puede ser interesante ampliar esta parte con una lectura específica sobre testing en TypeScript, configuración y buenas prácticas, ya que el tipado puede ayudar a prevenir ciertos errores antes incluso de ejecutar la suite de pruebas.
Mantenibilidad de la suite de pruebas
Una suite de pruebas también es código. Por tanto, necesita mantenimiento, claridad y buenas prácticas.
Para que las pruebas sean sostenibles, conviene:
- Escribir nombres descriptivos.
- Evitar depender de detalles internos innecesarios.
- Probar comportamientos, no implementaciones frágiles.
- Reducir duplicación.
- Mantener datos de prueba claros.
- Evitar esperas arbitrarias.
- Revisar tests inestables.
- Eliminar pruebas que ya no aportan valor.
Un test que falla constantemente sin motivo aparente termina generando desconfianza. Si el equipo empieza a ignorar los fallos, la suite pierde utilidad. Por eso, la estabilidad de las pruebas debe ser parte de la estrategia.
También merece la pena revisar las buenas prácticas para escribir tests mantenibles, porque una estrategia puede estar muy bien pensada, pero perder valor si los tests son difíciles de leer, frágiles o demasiado dependientes de la implementación.
Paso 9: documentar la estrategia de testing
La estrategia de testing debe estar documentada, pero no hace falta crear un documento enorme que nadie lea. Lo ideal es una documentación clara, accesible y viva.
Puede incluir:
- Objetivos de calidad.
- Tipos de pruebas utilizados.
- Flujos críticos cubiertos.
- Herramientas elegidas.
- Criterios de automatización.
- Checklist de revisión manual.
- Responsabilidades del equipo.
- Entornos de prueba.
- Criterios de entrada y salida.
- Cómo ejecutar las pruebas.
- Cómo reportar errores.
Esta documentación puede vivir en el repositorio, en una wiki interna o en la herramienta de gestión del equipo. Lo importante es que se consulte, se actualice y sea útil para incorporar a nuevas personas al proyecto.
Plantilla básica para una estrategia de testing
Una plantilla sencilla podría tener esta estructura:
1. Contexto del proyecto
Describe qué tipo de aplicación es, quién la usa y cuáles son sus objetivos principales.
2. Objetivos de testing
Explica qué se quiere conseguir con las pruebas: reducir regresiones, validar flujos críticos, mejorar confianza en despliegues, asegurar accesibilidad básica, etc.
3. Alcance
Define qué partes entran dentro de la estrategia y cuáles quedan fuera temporalmente.
4. Tipos de pruebas
Indica qué pruebas se usarán: unitarias, integración, end to end, accesibilidad, visuales, responsive o exploratorias.
5. Flujos críticos
Lista los recorridos principales del usuario que deben funcionar correctamente.
6. Herramientas
Incluye las herramientas elegidas y el motivo de su elección.
7. Automatización
Explica qué se automatiza, cuándo se ejecutan los tests y qué condiciones deben cumplirse antes de desplegar.
8. Responsabilidades
Define quién escribe, revisa, ejecuta y mantiene las pruebas.
9. Criterios de salida
Aclara qué condiciones debe cumplir una funcionalidad para considerarse lista.
10. Mejora continua
Indica cómo se revisará la estrategia con el tiempo.
Paso 10: revisar y mejorar la estrategia con el tiempo
Una estrategia de testing no se define una vez y se olvida. Debe evolucionar con la aplicación.
A medida que el producto crece, aparecerán nuevos riesgos, nuevas integraciones y nuevas necesidades. Tal vez al principio baste con pruebas manuales y algunos tests unitarios. Más adelante, quizá sea necesario introducir pruebas end to end, mejorar la cobertura de accesibilidad o automatizar flujos de regresión.
Conviene revisar la estrategia cuando:
- Se añaden funcionalidades críticas.
- Aumentan los errores en producción.
- La suite de tests se vuelve demasiado lenta.
- Hay pruebas inestables.
- Cambia el stack tecnológico.
- Se incorpora un nuevo equipo.
- Se detectan patrones repetidos de bugs.
- Se prepara un lanzamiento importante.
La mejora continua es fundamental. Cada bug relevante puede convertirse en una oportunidad para reforzar la estrategia. No siempre será necesario crear un test nuevo, pero sí conviene preguntarse: “¿Este error podría haberse detectado antes?”.
Errores comunes al crear una estrategia de testing
Aunque cada proyecto es diferente, hay errores que se repiten con frecuencia. Reconocerlos a tiempo ayuda a construir una estrategia más útil y menos pesada.
Intentar probarlo todo desde el principio
Querer cubrir toda la aplicación de golpe puede bloquear al equipo. Es mejor empezar por lo más crítico y ampliar la cobertura progresivamente.
Una estrategia realista prioriza. Primero se protegen los flujos principales; después se refuerzan áreas secundarias.
Automatizar sin criterio
Automatizar pruebas que cambian constantemente o que no aportan valor puede generar más trabajo que beneficio. La automatización debe responder a una necesidad clara.
Antes de automatizar, conviene preguntarse: ¿esta prueba se repetirá muchas veces?, ¿protege algo importante?, ¿será estable?, ¿ahorrará tiempo?, ¿dará confianza?
Depender solo del testing manual
El testing manual es valioso, pero no debería ser la única barrera de calidad. Si cada despliegue depende de que una persona repita manualmente decenas de pasos, el proceso será lento y propenso a errores.
Lo ideal es automatizar las comprobaciones repetitivas y reservar el testing manual para exploración, validación visual, usabilidad y casos complejos.
Escribir pruebas demasiado acopladas a la implementación
Una prueba frágil falla cada vez que se cambia la estructura interna del código, aunque el comportamiento para el usuario siga siendo correcto. Esto genera ruido y mantenimiento innecesario.
Siempre que sea posible, conviene probar desde la perspectiva del comportamiento: qué ve el usuario, qué acción realiza y qué resultado obtiene.
No revisar los tests existentes
Los tests también envejecen. Una prueba que tenía sentido hace seis meses puede dejar de ser útil si la funcionalidad cambia. Mantener pruebas obsoletas puede ralentizar el proyecto y confundir al equipo.
Por eso, la estrategia debe incluir revisión y limpieza periódica.
Si estás en una fase inicial, también puede ayudarte repasar los errores comunes al empezar con testing en desarrollo frontend, porque muchos problemas de estrategia nacen de pequeñas decisiones mal planteadas al principio.
Ejemplo de estrategia de testing para una aplicación web
Supongamos que estamos trabajando en una aplicación web de gestión de reservas. Una estrategia inicial podría ser la siguiente.
Objetivo
Asegurar que los usuarios puedan buscar disponibilidad, crear una reserva, modificar sus datos y recibir confirmación sin errores críticos.
Flujos críticos
Los flujos prioritarios serían:
- Registro e inicio de sesión.
- Búsqueda de disponibilidad.
- Creación de reserva.
- Modificación de reserva.
- Cancelación de reserva.
- Confirmación por email.
- Acceso a zona privada.
Tipos de pruebas
La estrategia podría combinar:
- Pruebas unitarias para funciones de fechas, precios y validaciones.
- Pruebas de integración para formularios y componentes principales.
- Pruebas end to end para reserva completa.
- Revisión manual responsive en vistas clave.
- Revisión básica de accesibilidad.
- Testing exploratorio antes de lanzamientos importantes.
Automatización
Se podrían automatizar las pruebas unitarias e integración en cada pull request. Las pruebas end to end podrían ejecutarse antes de desplegar a producción o en ramas principales.
Criterios de salida
Una funcionalidad estaría lista para producción cuando:
- Pasan las pruebas automatizadas.
- El flujo principal ha sido validado.
- No hay errores críticos abiertos.
- Se ha revisado en móvil y escritorio.
- Los mensajes de error son claros.
- El equipo de producto ha validado el comportamiento.
Este ejemplo es sencillo, pero muestra cómo una estrategia convierte el testing en una práctica organizada y no en una sucesión de comprobaciones improvisadas.
Métricas útiles para evaluar la estrategia de testing
Para saber si una estrategia funciona, conviene medir algunos indicadores. No se trata de obsesionarse con los números, sino de usarlos para detectar problemas.
Algunas métricas útiles son:
- Número de errores encontrados antes de producción.
- Número de errores detectados por usuarios.
- Tiempo medio de ejecución de la suite.
- Porcentaje de pruebas inestables.
- Flujos críticos cubiertos.
- Tiempo necesario para validar una entrega.
- Frecuencia de regresiones.
- Bugs repetidos en la misma zona de la aplicación.
Estas métricas ayudan a tomar decisiones. Si las pruebas tardan demasiado, quizá haya que optimizarlas. Si los bugs se concentran en una parte concreta, quizá esa zona necesita más cobertura. Si los tests fallan sin cambios reales, hay que revisar su estabilidad.
Preguntas frecuentes sobre estrategia de testing
1. ¿Cuándo debería crear una estrategia de testing para una aplicación web?
Lo ideal es definirla al inicio del proyecto, antes de que la aplicación crezca demasiado. Sin embargo, también puede crearse en proyectos existentes. En ese caso, conviene empezar auditando los flujos críticos, los errores más frecuentes y las pruebas que ya existen.
No hace falta tener una estrategia perfecta desde el primer día. Es mejor empezar con una versión sencilla, enfocada en los riesgos principales, e ir ampliándola con el tiempo.
2. ¿Qué tipo de testing es más importante en una aplicación web?
Depende del tipo de aplicación, pero en general conviene combinar varios niveles. Las pruebas unitarias son útiles para lógica aislada, las pruebas de integración ayudan a validar comportamientos más completos y las pruebas end to end protegen los flujos críticos desde la perspectiva del usuario.
La pregunta no debería ser “qué tipo de testing es mejor”, sino “qué combinación ofrece más confianza con el menor coste de mantenimiento”.
3. ¿Cuánta cobertura de tests necesita una aplicación web?
No hay una cifra universal. Una cobertura alta puede ser positiva, pero solo si las pruebas validan comportamientos importantes. Es preferible tener una cobertura bien enfocada en flujos críticos que perseguir un porcentaje elevado sin criterio.
La cobertura debe interpretarse como una señal, no como una garantía absoluta de calidad.
Testear mejor para construir con más confianza
Crear una estrategia de testing para una aplicación web no consiste en añadir pruebas por obligación, sino en tomar mejores decisiones sobre la calidad del producto. Es una forma de ordenar prioridades, reducir incertidumbre y construir una aplicación más fiable.
Una buena estrategia no tiene por qué ser compleja. De hecho, las mejores suelen empezar de forma sencilla: identificar riesgos, proteger flujos críticos, automatizar lo repetitivo y revisar manualmente aquello que necesita criterio humano.
El testing no debería vivirse como un freno al desarrollo, sino como una herramienta para avanzar con más seguridad. Cuando las pruebas están bien planteadas, el equipo puede refactorizar con menos miedo, desplegar con más confianza y detectar problemas antes de que afecten a las personas usuarias.
En definitiva, una estrategia de testing eficaz no busca probarlo todo, sino probar mejor lo que realmente importa. Y esa diferencia, en una aplicación web, puede marcar la distancia entre un producto frágil y uno preparado para crecer.